Quside
La confianza digital también necesita una infraestructura
De la generación de entropía a una infraestructura de confianza observable y verificable

Medio de Prensa: La Razón
Sectores: Investigación tecnológica | Tecnología
Fecha de publicación
20/09/2026
Versión online o papel publicada por el medio en su página web o tirada nacional
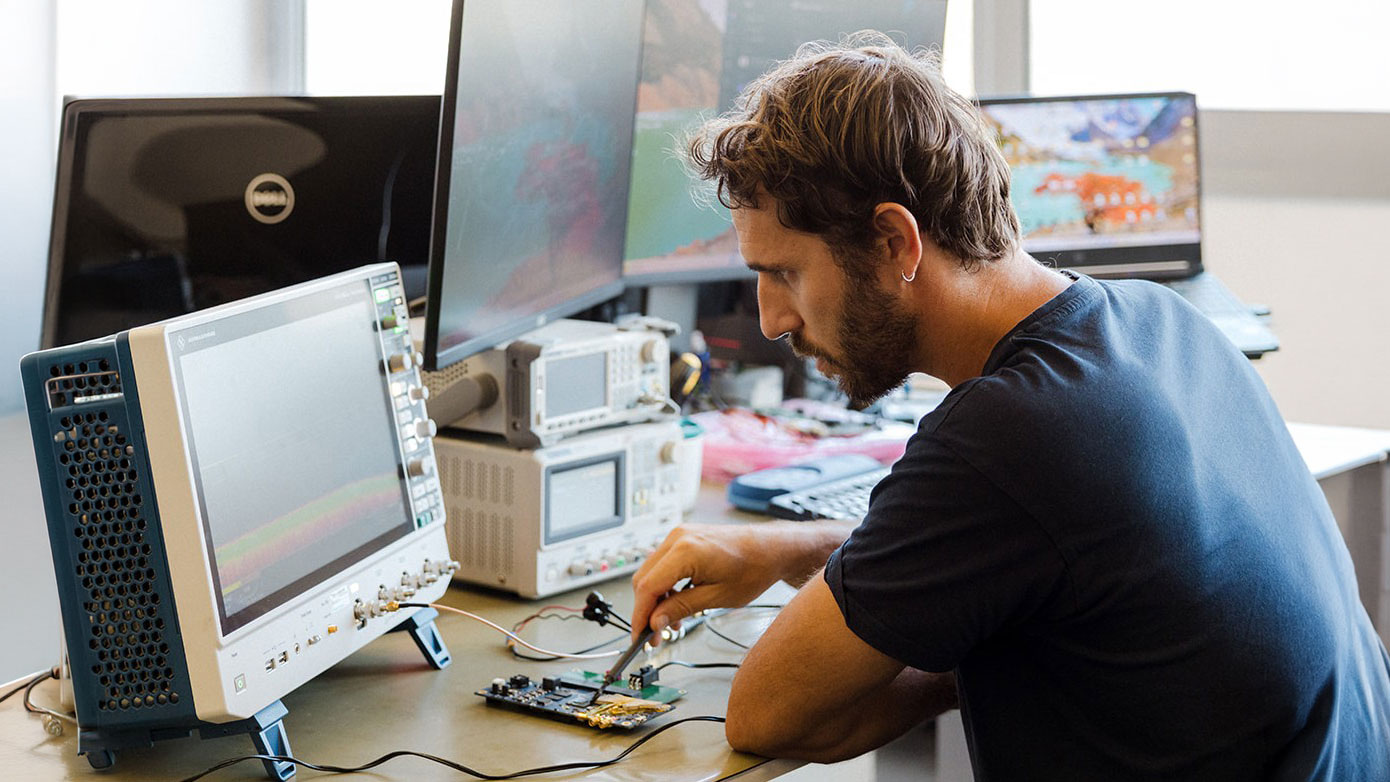
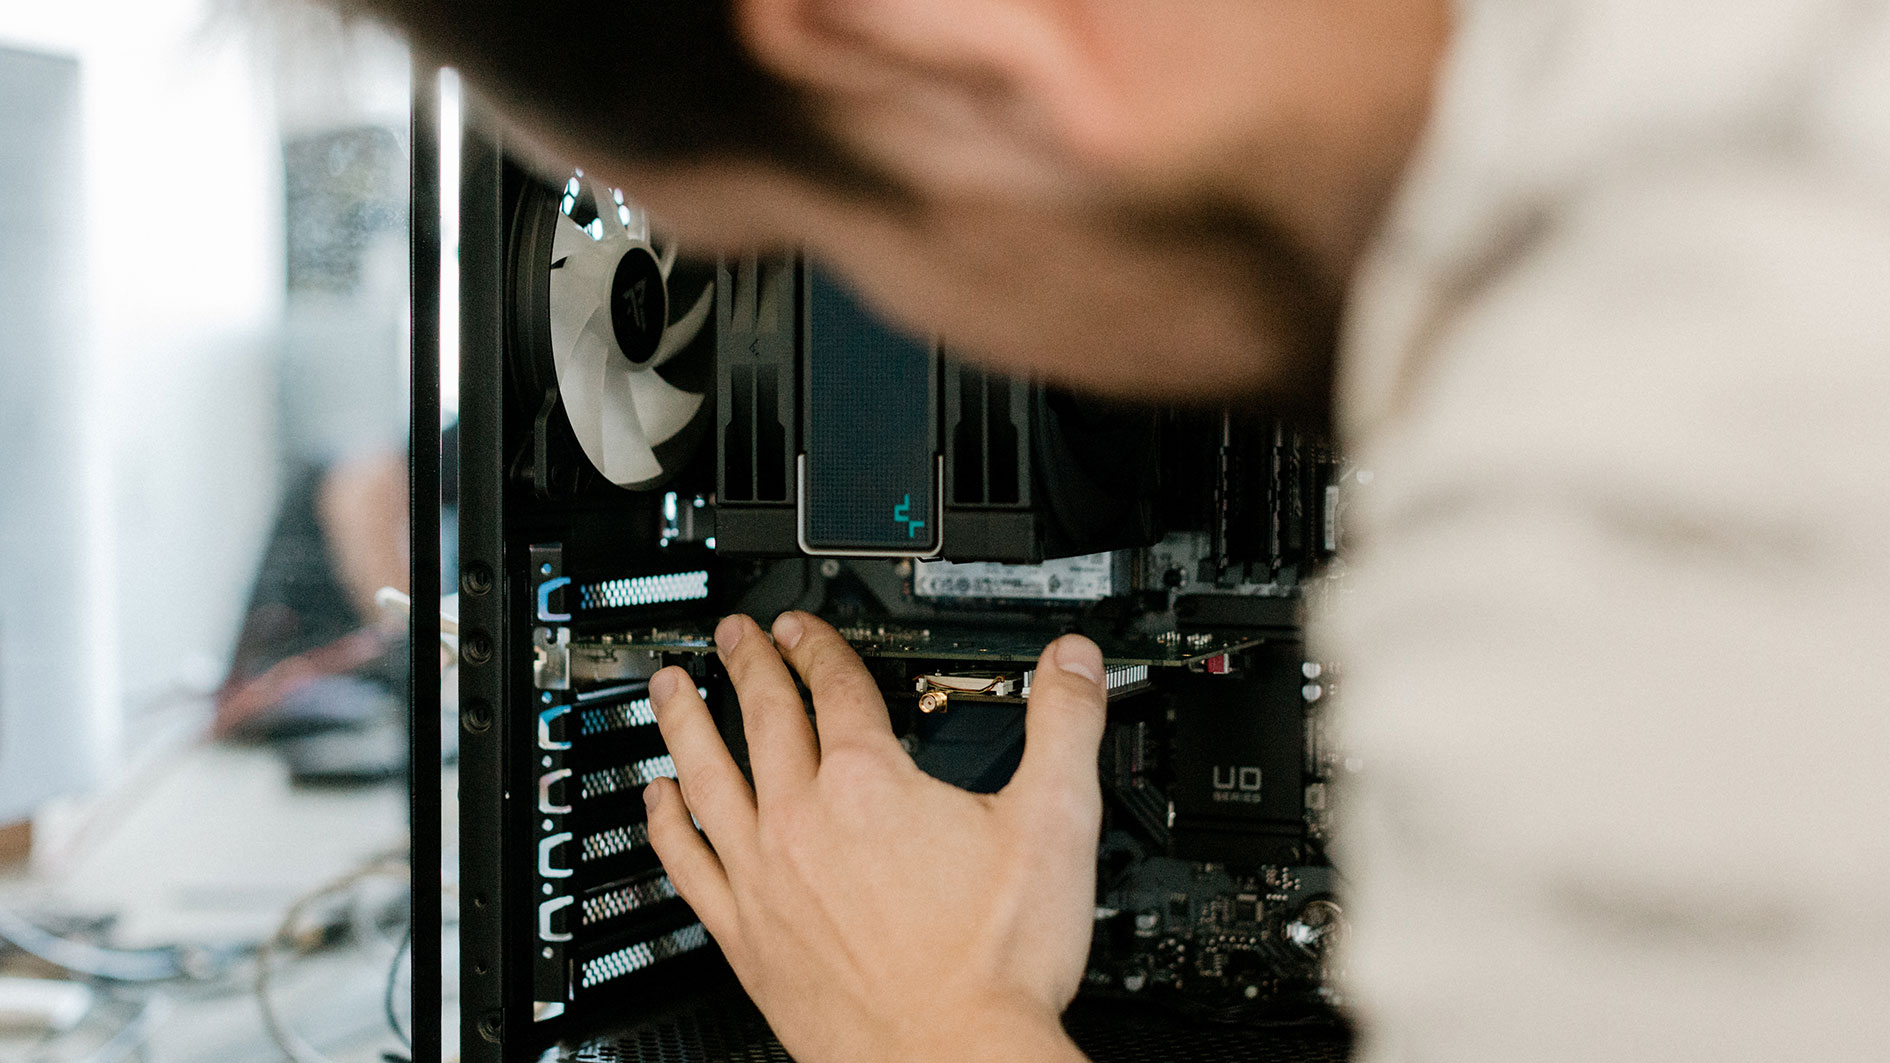
Trabajadores de Quside en el laboratorio. Imagen cortesía de Quside / Foto: Raquel Puras
Cada vez más procesos críticos dependen de sistemas digitales: pagos, firmas electrónicas, comunicaciones, infraestructuras, servicios cloud o dispositivos conectados. Para protegerlos utilizamos criptografía, pero detrás de muchas de esas operaciones existe un elemento fundamental del que se habla mucho menos: la aleatoriedad. Las claves criptográficas, los certificados, los tokens o muchos mecanismos de autenticación necesitan números impredecibles para ser seguros. Esa impredecibilidad es lo que, en este contexto, llamamos entropía.
Durante años, gran parte de la industria se ha concentrado en una pregunta: cómo generar mejor aleatoriedad. Pero existe una segunda cuestión igual de importante: ¿cómo sabemos que esa aleatoriedad sigue siendo buena una vez que el sistema está desplegado y funcionando? Una fuente puede haber sido correctamente diseñada, validada e integrada y, sin embargo, operar durante años en condiciones cambiantes. Temperatura, envejecimiento de componentes, errores de hardware, configuraciones incorrectas o interferencias pueden afectar a su comportamiento.
Este es uno de los problemas sobre los que trabaja Quside, y también una forma de entender un reto más amplio: la confianza digital no debería depender únicamente de garantías establecidas en el momento del diseño o la validación, sino de una infraestructura capaz de ofrecer evidencia sobre su funcionamiento real. La compañía desarrolla tecnología cuántica de generación de números aleatorios, pero su propuesta va más allá de suministrar un componente: busca convertir capacidades físicas de confianza en servicios que puedan integrarse, observarse y verificarse dentro de los sistemas que protegen.
De un componente de seguridad a una infraestructura de confianza
La criptografía suele presentarse como una capa de software, pero sus garantías dependen también de elementos físicos. La generación de entropía es uno de ellos. Saber que un generador está encendido y produciendo datos no es necesariamente lo mismo que saber que está produciendo buena aleatoriedad.
Aquí entra en juego la monitorización de la entropía. Su objetivo es proporcionar visibilidad continua sobre el comportamiento de la fuente de aleatoriedad, permitiendo comprobar si sigue operando dentro de los parámetros esperados y detectar desviaciones que podrían afectar a la seguridad. La idea es similar a lo que ya ocurre en otras capas de la infraestructura tecnológica: monitorizamos redes, servidores, consumo energético, latencia o temperatura porque no asumimos que todo seguirá funcionando correctamente de forma indefinida. La entropía debería tratarse con el mismo nivel de observabilidad.
Además, no todos los bits que parecen aleatorios contienen necesariamente la misma cantidad de impredecibilidad. Por eso, monitorizar no consiste solo en comprobar que un dispositivo sigue generando datos, sino en estimar la calidad real de esa aleatoriedad. En términos sencillos, se trata de responder de forma continua a una pregunta esencial: ¿cuánta impredecibilidad real está produciendo la fuente en este momento? Esa información permite detectar degradaciones, anomalías o cambios de comportamiento que podrían pasar inadvertidos si solo se observase la salida final del generador.
LOVE: confianza que puede observarse y verificarse
Esta necesidad de pasar de confiar en la entropía a poder observarla y verificarla es el punto de partida de LOVE, Locally Verified Entropy, el enfoque desarrollado por Quside alrededor de tres principios: generación local, observabilidad y verificación de entropía. La propuesta es sencilla de entender: la entropía debe generarse cerca del sistema que la utiliza, debe poder observarse mientras está funcionando y debe ofrecer evidencia de que mantiene la calidad esperada.
Verificar localmente añade además una capa de control especialmente relevante en infraestructuras distribuidas. Centros de datos, redes de telecomunicaciones, sistemas financieros, infraestructuras críticas o plataformas cloud generan y consumen grandes cantidades de material criptográfico. Cuanto más complejo y distribuido es el entorno, más importante resulta poder comprobar qué está ocurriendo en el punto donde se genera la aleatoriedad, sin depender únicamente de una validación realizada en otro momento o en otro lugar.
La tecnología cuántica ofrece una ventaja especialmente interesante porque permite generar aleatoriedad a partir de procesos físicos intrínsecamente impredecibles. Pero incluso en este caso, el origen cuántico no elimina la necesidad de monitorización. La pregunta no es solo de dónde procede la aleatoriedad, sino si podemos demostrar que el dispositivo sigue comportándose como esperamos una vez integrado en una infraestructura real.
La confianza como capacidad de infraestructura
Esta cuestión gana peso a medida que las organizaciones revisan sus arquitecturas de seguridad, adoptan nuevas tecnologías criptográficas y se preparan para escenarios como la transición hacia la criptografía poscuántica. En todos ellos, la calidad de la entropía seguirá siendo una pieza fundamental. Pero el reto no termina ahí: las organizaciones necesitan que las capacidades de confianza puedan desplegarse, gestionarse y verificarse de forma consistente a través de sistemas cada vez más complejos.
La visión de Quside es avanzar hacia una infraestructura de confianza que conecte el hardware con las necesidades de la criptografía moderna. Una infraestructura en la que la generación de entropía, la observabilidad y otras capacidades criptográficas no sean elementos aislados, sino parte de una base física sobre la que puedan construirse servicios digitales más seguros y verificables.
La evolución, por tanto, no consiste únicamente en generar más aleatoriedad, sino en convertir la confianza en una capacidad que pueda integrarse, observarse y verificarse. Porque la seguridad digital no depende solo de que la criptografía sea sólida, sino también de que podamos confiar en las bases sobre las que funciona.
La confianza no debería ser una suposición. Debería ser una propiedad de la infraestructura.
Galería de imagenes
ultimas publicaciones
HAMCO AM
Fellow Funders
Cognizant
Telpark
No results found.
Otras ediciones
Quside

Quside
No results found.
La confianza digital no debería depender solo de garantías establecidas en el momento del diseño, sino de una infraestructura capaz de ofrecer evidencia sobre su funcionamiento real.
La evolución no consiste únicamente en generar más aleatoriedad; hay que convertir la confianza en una capacidad que pueda integrarse, observarse y verificarse.